„Polski researcher buduje samotnie ofensywny system bezpieczeństwa nowej generacji.” Brzmi jak clickbait…
Damian K. — Penetration Tester / Offensive Security Engineer
„Polski researcher buduje samotnie ofensywny system bezpieczeństwa nowej generacji.”
Brzmi jak clickbait.
Ale dla mnie to po prostu codzienność ostatnich miesięcy pracy nad RedNode
~54 dni.
~756–1080 godzin pracy.
14–20h dziennie.
Jedna osoba.
Bez zespołu.
Bez inwestora.
Bez korporacyjnego budżetu.
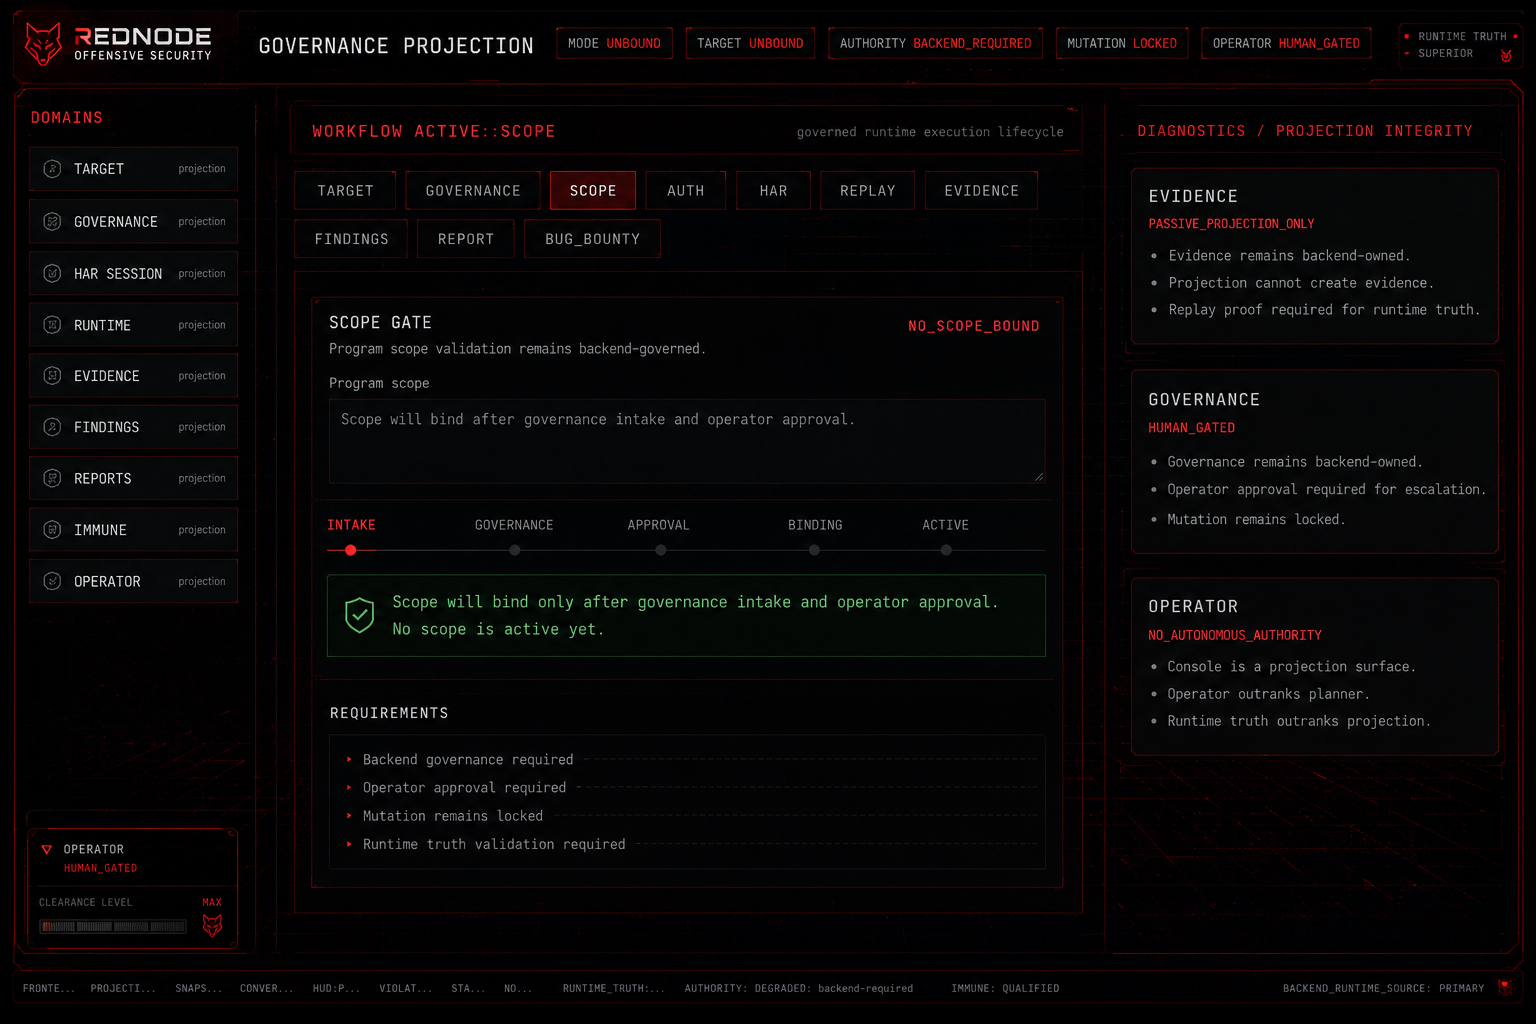
RedNode nie powstaje jako kolejny „scanner dashboard”.
Celem jest runtime offensive intelligence system:
telemetry-driven attack reasoning
evidence lineage
attack-chain cognition
governed offensive execution
temporal attack memory
runtime topology & correlation
operator governance spine
exploit pattern intelligence
Najciekawsze jest jednak to, że wraz ze wzrostem skali projekt zaczął wymuszać zupełnie inne podejście do architektury.
Przestajesz myśleć:
„jak zrobić funkcję”.
Zaczynasz myśleć:
jak ograniczyć runtime entropy,
jak utrzymać runtime truth,
jak odróżnić telemetry reality od cognitive projection,
jak zapobiec architectural drift,
jak zbudować system, który nie rozpadnie się pod własną złożonością za kilka lat.
To już nie jest zwykły pentesting automation stack.
To próba budowy governed offensive runtime organism.
Długa droga przede mną.
Ale RedNode coraz mniej przypomina projekt.
Coraz bardziej zaczyna przypominać autonomiczny system operacyjny dla offensive security research.
#RedNode #CyberSecurity #AppSec #OffensiveSecurity #RuntimeIntelligence #ThreatResearch #Pentesting #APIsecurity #SecurityResearch #BugBounty
2 reactions · 0 comments
Topics: #bugbounty, #offensivesecurity, #runtimeintelligence, #threatresearch, #rednode, #appsec, #securityresearch, #apisecurity, #cybersecurity, #pentesting