CVE-2026-41089 : la faille Netlogon qui menace vos controleurs de domaine Une vulnerabilite critique notee…
Maudrux A. — Directeur Général France | Le futur du recrutement | Cyberr.ai
CVE-2026-41089 : la faille Netlogon qui menace vos controleurs de domaine
Une vulnerabilite critique notee 9,8 sur 10 permet de prendre le controle d'un controleur de domaine Windows sans la moindre authentification. Elle est deja exploitee dans la nature, et la course au correctif vient de commencer.
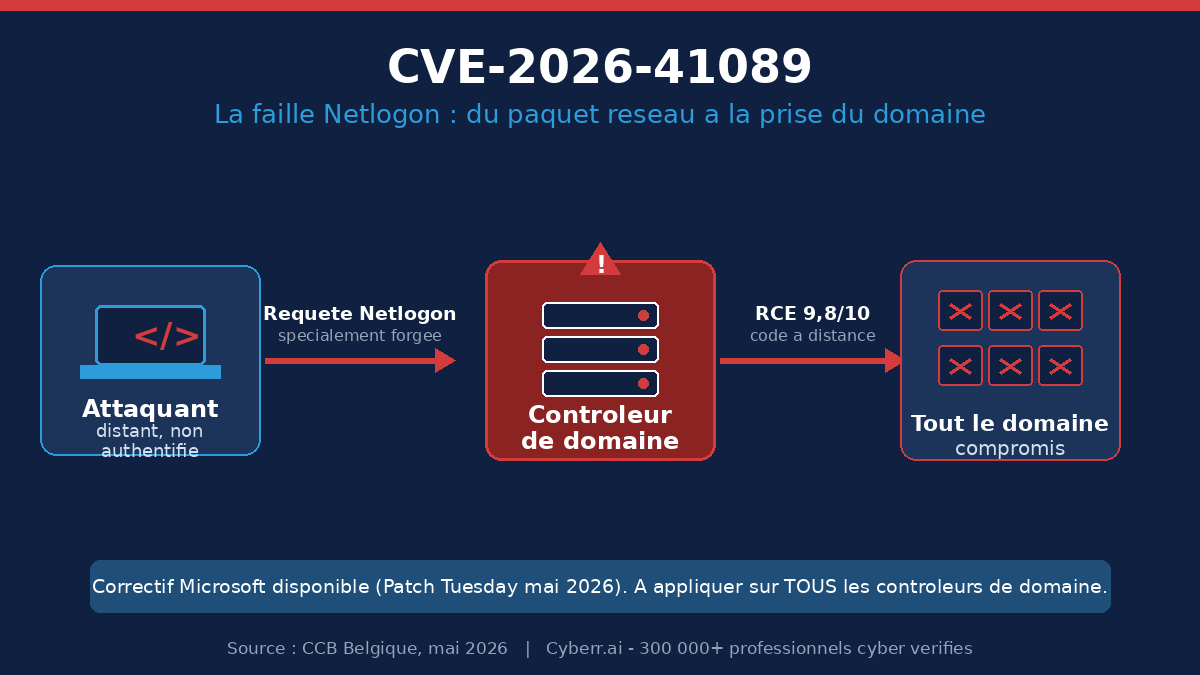
Les chiffres cles de la faille Netlogon CVE-2026-41089. Source : CCB Belgique.
Une faille 0-click au coeur de l'identite Windows
Le 27 mai, Microsoft a corrige CVE-2026-41089, une vulnerabilite de type depassement de tampon (stack-based buffer overflow) dans Netlogon, le service qui gere l'authentification et la securite a l'interieur d'un domaine Windows. Concretement, un attaquant distant et non authentifie peut envoyer une requete reseau specialement forgee vers un serveur jouant le role de controleur de domaine, et executer son propre code a distance. Pas de mot de passe, pas de clic d'utilisateur, pas d'ingenierie sociale. C'est ce que les analystes appellent une faille 0-click, et c'est exactement le genre de scenario qui empeche un RSSI de dormir.
Le score CVSS 3.1 atteint 9,8 sur 10, soit la quasi-totalite de l'echelle. Toutes les versions supportees de Windows Server sont concernees, y compris la derniere en date, Windows Server 2025. Pourquoi un tel niveau de gravite ? Parce que le controleur de domaine n'est pas un serveur comme les autres. Il detient les cles de l'annuaire Active Directory, donc les identites, les droits et les acces de l'ensemble de l'organisation. Compromettre un controleur de domaine, c'est rarement une fin en soi pour un attaquant, c'est un point de depart. A partir de la, il peut creer des comptes administrateurs, desactiver les defenses, se propager lateralement et, le plus souvent, deployer un rancongiciel sur tout le parc.
Pour ceux qui se souviennent de Zerologon en 2020, la comparaison est tentante, et elle est instructive. Comme Zerologon, CVE-2026-41089 vise le coeur du protocole Netlogon et offre un chemin direct vers la prise de controle du domaine. La difference, c'est le contexte : les attaquants disposent aujourd'hui d'une chaine d'exploitation industrialisee, ou la decouverte d'un controleur de domaine expose, l'exploitation de la faille et le deploiement de la charge utile s'enchainent en quelques heures. Le rayon d'impact, ce que les anglophones appellent le blast radius, est maximal, car une fois le controleur tombe, plus aucun systeme du domaine ne peut etre considere comme sain.
Deja exploitee : le compte a rebours est lance
Ce qui transforme cette CVE en urgence operationnelle, c'est sa exploitation active. Le Centre pour la cybersecurite Belgique (CCB) a mis a jour son avis le 29 mai pour confirmer que CVE-2026-41089 etait deja exploitee dans la nature et recommander le correctif au plus haut niveau de priorite, apres test. La presse specialisee a relaye l'alerte des le 1er juin (Help Net Security, BleepingComputer).
Cette faille faisait partie du Patch Tuesday de mai 2026, qui corrigeait 118 vulnerabilites dont 16 critiques (voir l'avis du CCB Belgique). La marche a suivre est claire et tient en trois points. Appliquer le correctif Microsoft sur tous les controleurs de domaine dans la meme fenetre de maintenance, sans en oublier un seul. Restreindre le trafic Netlogon au niveau reseau pour reduire la surface d'exposition. Et reverifier quels controleurs sont accessibles depuis des segments non maitrises. Pour les organisations qui ne peuvent pas patcher immediatement, des micro-correctifs tiers ont aussi ete publies en attendant la fenetre officielle.
Le vrai probleme n'est pas la faille, c'est le delai
Soyons honnetes : une CVE de plus, meme a 9,8, n'a rien d'exceptionnel. Ce qui devrait nous interpeller, c'est le schema qui se repete. Dans son bilan de la menace 2025, l'ANSSI rappelait que les vulnerabilites de produits Ivanti, Fortinet, Citrix ou Microsoft SharePoint ont ete exploitees massivement, parfois des leur publication. Les grands rancongiciels qui frappent les organisations francaises, comme Akira, exploitent en priorite des failles pour lesquelles un correctif existait deja. Akira, justement, cible methodiquement les PME et ETI francaises via des VPN non patches.
Autrement dit, le maillon faible n'est presque jamais la technologie. Le correctif existe, l'editeur a fait son travail, l'alerte circule. Le point de rupture, c'est le delai entre la publication du correctif et son application reelle sur le terrain. Et ce delai, ce ne sont pas des outils qui le creusent, ce sont des equipes qui manquent. Dans une PME ou une ETI, c'est souvent une seule personne, parfois zero, qui doit surveiller les alertes, tester, planifier la fenetre de maintenance et patcher des dizaines de serveurs. Quand l'attaquant exploite la faille en quelques jours et que l'organisation met plusieurs semaines a reagir, l'issue est connue d'avance.
La cybersecurite reste avant tout une question de mains disponibles et competentes. On peut acheter le meilleur EDR du marche, sans personne pour lire ses alertes a 23 heures un vendredi, il ne sert a rien. CVE-2026-41089 est un rappel utile : le temps de reaction d'une organisation est directement proportionnel a la qualite et a la disponibilite de ses equipes.
Chez Cyberr.ai, on observe...
Chez Cyberr.ai, on observe que le time-to-patch des organisations depend bien plus de leur acces a des profils cyber competents que de leur budget logiciel. Or recruter vite et bien dans la cybersecurite reste un casse-tete : delais longs, profils rares, et le doute permanent sur les competences reelles d'un candidat.
C'est exactement le probleme que nous adressons. Cyberr.ai est la premiere communaute europeenne dediee a la cybersecurite et a l'IA, avec plus de 300 000 professionnels verifies, un Trust Score et une verification d'identite (ID-verified) pour chaque membre. Notre modele SaaS a 49 euros par mois en acces illimite remplace les commissions d'agence de 20 a 25 pour cent, et permet de constituer ou renforcer une equipe capable de reagir avant que la prochaine CVE 9,8 ne devienne une crise. Pour decouvrir comment securiser vos recrutements cyber, rendez-vous sur cyberr.ai.
0 reactions · 0 comments