Dans le cadre d'un projet de cybersécurité, j'ai conçu et déployé une architecture réseau sécurisée…
KOUE J. — Analyste Cybersécurité junior
Dans le cadre d'un projet de cybersécurité, j'ai conçu et déployé une architecture réseau sécurisée répondant aux exigences de disponibilité, de performance et de protection des systèmes d'information.
L'objectif était de mettre en place une infrastructure capable de prévenir, détecter et répondre efficacement aux menaces tout en assurant une segmentation optimale du réseau.
#🔹 Architecture mise en œuvre
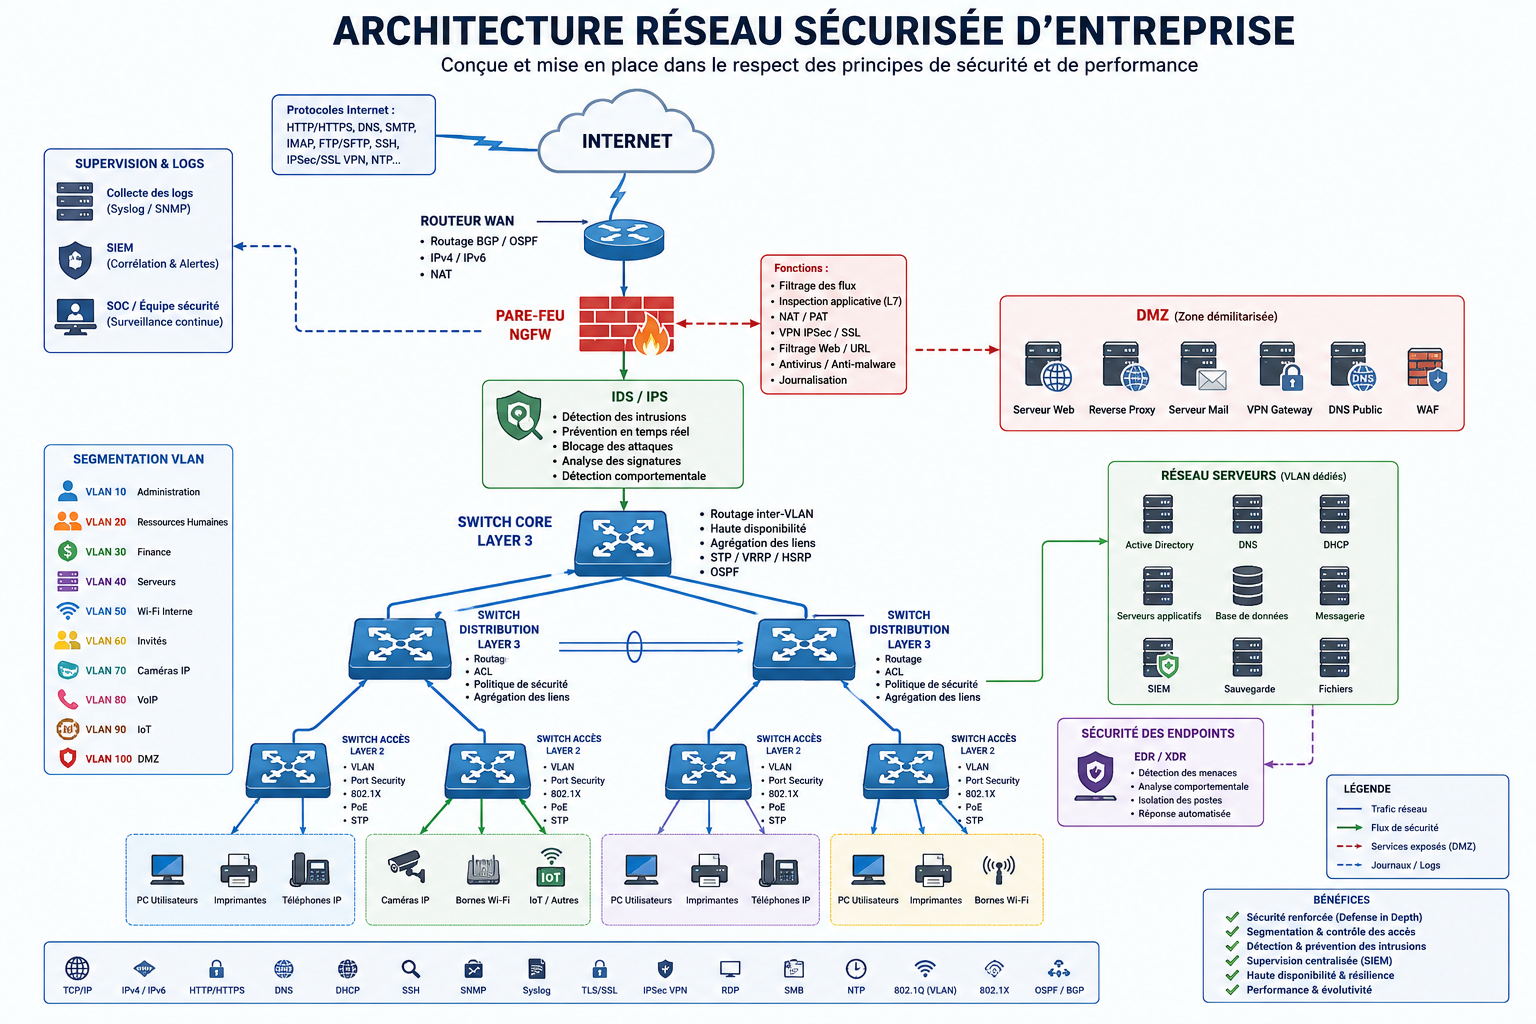
Le trafic provenant d'Internet est acheminé vers un routeur WAN, chargé du routage externe et de la gestion des communications.
Il transite ensuite par un pare-feu nouvelle génération (NGFW) appliquant des politiques de sécurité avancées : filtrage des flux, inspection applicative (Layer 7), NAT/PAT, VPN IPSec/SSL, contrôle des applications et journalisation des événements.
Pour renforcer la protection, un IDS/IPS assure la détection et le blocage des tentatives d'intrusion, des scans réseau et des attaques connues.
Une DMZ héberge les services accessibles depuis Internet (serveur Web, VPN, Reverse Proxy, DNS public), permettant d'isoler les ressources exposées du réseau interne.
Le cœur de l'infrastructure repose sur un switch Layer 3 (Core Switch) réalisant le routage inter-VLAN, relié à des switches de distribution puis à des switches d'accès connectant les postes utilisateurs, serveurs, imprimantes, téléphones IP, caméras IP et bornes Wi-Fi.
Le réseau est segmenté en plusieurs VLAN (Administration, Finance, RH, Serveurs, Wi-Fi, Invités, IoT, VoIP...) afin de limiter les mouvements latéraux et de renforcer le contrôle des accès.
Enfin, l'ensemble des journaux des équipements de sécurité est centralisé dans un SIEM, offrant une visibilité en temps réel sur les événements de sécurité et facilitant la détection ainsi que la réponse aux incidents.
🛠️ Technologies intégrées
✅ Routeur WAN
✅ Pare-feu NGFW
✅ IDS / IPS
✅ DMZ
✅ Switch Layer 2 & Layer 3
✅ VLAN (802.1Q)
✅ OSPF / BGP
✅ VPN IPSec / SSL
✅ Active Directory
✅ DNS / DHCP
✅ SIEM
✅ Syslog / SNMP
✅ SSH / HTTPS / TCP-IP
Résultats
✔️ Segmentation du réseau et réduction de la surface d'attaque.
✔️ Protection multicouche basée sur le principe de Defense in Depth.
✔️ Détection et prévention des intrusions en temps réel.
✔️ Centralisation des logs pour une supervision SOC efficace.
✔️ Infrastructure évolutive, résiliente et adaptée aux exigences de cybersécurité d'une entreprise moderne.
#CyberSecurity #NetworkSecurity #Infrastructure #SOC #SIEM #Firewall #IDS #IPS #Networking #Cisco #Fortinet #BlueTeam #CyberDefense #ITSecurity #ArchitectureRéseau
2 reactions · 0 comments
Topics: #firewall, #blueteam, #itsecurity, #infrastructure, #fortinet, #siem, #ids, #networking, #ips, #architecturer